


Segurança ao conectar uma carteira cripto
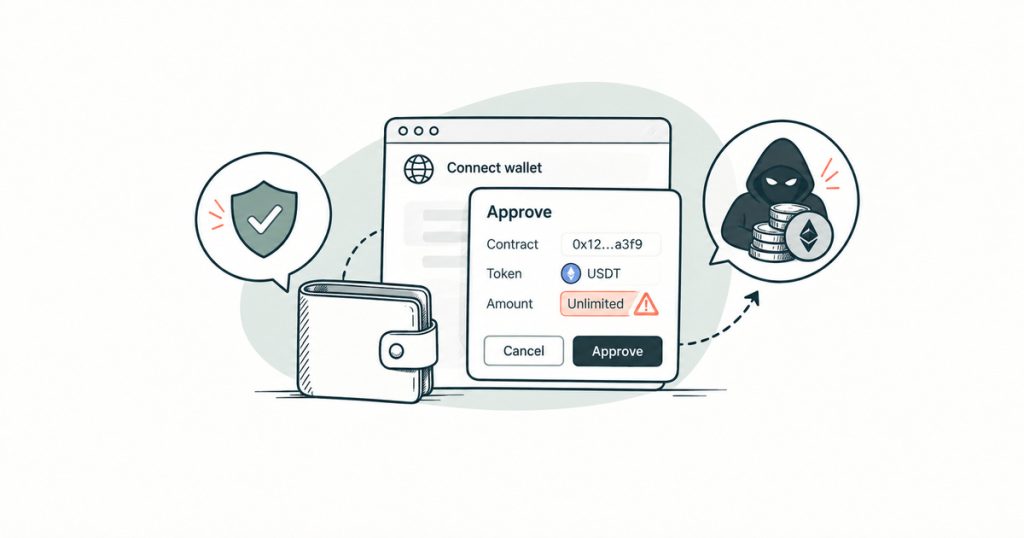
Em palavras simples
Quando você conecta a sua carteira a um site ou app, o risco não está na conexão em si, mas nos direitos que você dá a esse site ao apertar «Permitir». A conexão só deixa o site ver o seu endereço e pedir a você assinaturas. Por si só ainda não é uma ação arriscada. O arriscado é o que você confirma depois.
O direito principal se chama approve, ou seja, uma permissão. Com a sua assinatura você dá a um contrato inteligente algo como uma procuração sobre o seu token: permite que ele gaste esse token quando o site precisar. Para uma troca honesta é cômodo, mas a procuração continua valendo também depois da operação, até que você mesmo a revogue, e se cai nas mãos erradas ou você a deu ampla demais, podem usá-la contra você.
Lembre-se de cara: a conexão da carteira e o approve nunca exigem a frase-semente. Qualquer pedido de inserir a frase-semente num site é um engano, algo que os artigos phishing e golpes e o que é uma frase-semente tratam.
Mais a fundo
O que você realmente assina, e onde olhar
Quando um site pede uma assinatura, a carteira mostra uma janela com os detalhes. Acostume-se a ler nela três coisas: a qual contrato, ou seja, a qual endereço, você dá o direito, sobre qual token e por qual quantia. São justamente esses três campos que dizem o que estão pedindo de você.
As assinaturas são de tipos diferentes, e é importante distingui-las.
Uma simples assinatura de acesso só confirma que o endereço é seu. Não gasta nada nem muda nada na blockchain, então é segura, e aceitá-la é normal.
Uma permissão para gastar o seu token, esse mesmo approve, já é um direito de dispor de dinheiro, e aqui é preciso cuidado. Um sinal de perigo é quando a quantia da permissão não é limitada de forma alguma, o que se chama de approve ilimitado. Uma permissão ilimitada é cômoda porque não pergunta de novo a cada operação, mas também é mais perigosa: se o contrato tiver uma vulnerabilidade ou for malicioso desde o início, está em risco todo o seu saldo desse token, não uma única quantia pontual. Por isso, quando a carteira deixa você escolher a quantia, convém limitá-la ao que a operação concreta precisa.
Há também assinaturas que parecem inofensivas mas que, em essência, também abrem acesso ao dinheiro. Parte dessas permissões é gratuita e não se vê de imediato na blockchain. Por exemplo o mecanismo permit, e nos aplicativos mais novos o mecanismo compartilhado Permit2, em que uma permissão funciona ao mesmo tempo para vários serviços e tem o seu próprio limite e prazo. Pelas consequências são o mesmo approve, só que assinado de outra forma. A regra aqui é simples: se você não entende o que exatamente estão pedindo e por qual quantia, não assine.
Como desviam os fundos: phishing e golpe puro e simples
Convém distinguir duas armadilhas.
A primeira é o phishing, ou seja, uma falsificação. Levam você a uma cópia de uma corretora ou carteira reais: a imagem é a mesma, o endereço é de outro. Você insere seus dados ou assina um approve achando que lida com um serviço conhecido.
A segunda é o golpe comum, em que o site não finge ser de mais ninguém. Pode ser um «super-câmbio sem taxas» ou uma «distribuição» generosa, um serviço aparentemente próprio que antes não existia. Não é preciso falsificar nada: basta atrair você com uma vantagem e conseguir uma única assinatura ampla.
Depois, nos dois casos, acontece o mesmo: o contrato malicioso usa o direito concedido e retira o seu token. A blockchain não está hackeada, já que o acesso foi você quem assinou, e uma transferência não dá para desfazer depois. Por isso é preciso se proteger antes da assinatura, não depois.
Como conectar e assinar com segurança
Há uma regra principal: não conecte uma carteira com o seu dinheiro principal a qualquer lugar. Quanto menos sites tiverem visto o seu endereço principal e recebido assinaturas dele, mais tranquilo você fica.
Se você vai testar coisas ou entrar em sites novos, crie para isso uma carteira à parte e mantenha nela só uma quantia pequena para a tarefa concreta. Sim, você vai ter de manter em cada carteira um pouco da moeda da rede para as taxas, mas esse é justamente o preço do seguro: mesmo que você assine algo ruim, numa carteira à parte quase não há o que perder. A poupança, enquanto isso, fica separada, e como guardá-la é explicado no artigo como guardar criptomoedas.
Depois vêm os hábitos do dia a dia. Entenda o que você permite: antes de assinar, olhe o contrato, o token e a quantia, e se algo não estiver claro, não confirme. Onde puder, limite a quantia da permissão ao mínimo necessário em vez de uma ilimitada. De vez em quando revogue as permissões antigas de que já não precisa: essa revogação é também uma operação com taxa de rede, então convém depurá-las de uma só vez. Por fim, entre nos sites à mão, por um endereço verificado, não por links de anúncios nem de e-mails, conferindo o endereço do contrato (ver phishing e golpes).
Uma carteira de hardware ajuda aqui em dobro: mostra os detalhes da assinatura na sua própria tela, então você vê o que confirma mesmo que o computador esteja infectado.