Segurança ao conectar uma carteira cripto
Segurança ao conectar a carteira em palavras simples
A chave do seu endereço (o código secreto com que a carteira aprova as operações) fica guardada na carteira, e a assinatura de qualquer operação é feita pela própria carteira com essa chave (o que é uma chave privada). O site só pode enviar um pedido. A carteira o abre numa janela separada, com os detalhes, e nada acontece até você tocar em «Confirmar».
Imagine uma loja on-line que lhe manda contas, e quem paga cada uma é você, toda vez. É assim que funciona uma carteira conectada. A permissão approve approve (permissão sobre um token) se parece com um débito automático autorizado nessa loja. A loja cobra o dinheiro sozinha, dentro do valor que você permitiu, até você cancelar o débito automático. Se a loja se revelar fraudulenta, o débito automático vira para ela um jeito de levar o seu dinheiro. A assinatura permit cria esse mesmo débito automático por outro caminho.
É perigoso apenas conectar a carteira a um site?
Não. O site recebe só o seu endereço, e para movimentar os seus tokens, ou seja, cripto emitida sobre a rede de outro projeto, como o USDT, ele precisa de uma assinatura de permissão separada2. Os registros da rede são abertos a todos, por isso, pelo endereço, o site vê que cripto há nele2.
O que conferir antes de assinar
Antes de cada assinatura, confira cinco coisas:
- o endereço do site na barra do navegador é o oficial, e foi você quem o abriu, sem link de anúncio ou de mensagem (como reconhecer sites clone, o artigo phishing e golpes explica);
- o tipo de pedido corresponde ao que você está fazendo; para entrar num site, por exemplo, não são necessárias permissões;
- você entende a quem e para que está dando o direito (se não entende, ou se a carteira avisa sobre perigo, pare e saia do site);
- o token e o valor são os que a operação exige;
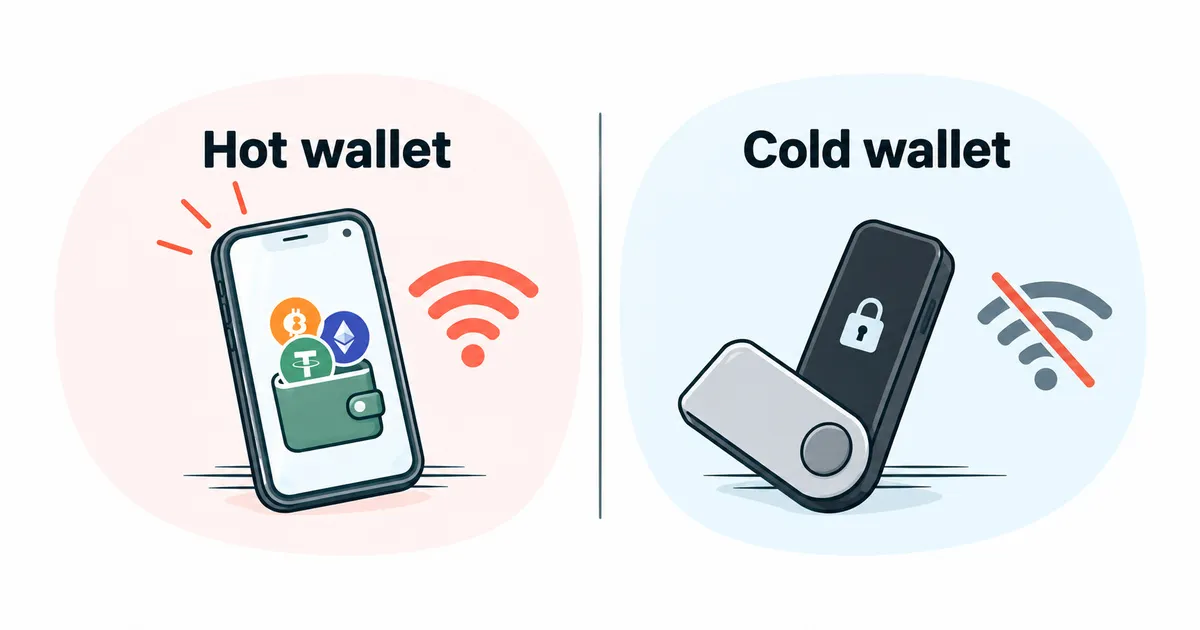
- na tela da carteira de hardware, um dispositivo à parte para a chave, se você tiver uma, aparecem os mesmos detalhes.
A carteira de hardware mantém a chave separada do computador, mas isso não torna segura uma assinatura sobre dados incompreensíveis. Se em vez dos detalhes a tela mostra só símbolos ilegíveis, trata-se de uma assinatura às cegas assinatura às cegas (blind signing), e é desse tipo de assinatura que os golpistas se aproveitam3. Como funciona uma carteira assim está no artigo carteira cripto quente e fria.
Vale conferir também um site conhecido, porque ele também pode ser invadido. Em dezembro de 2023, um código malicioso entrou num programa que os sites usam para conectar carteiras, e nesses sites os usuários recebiam pedidos de assinatura que desviavam a cripto deles4.
Para sites novos e desconhecidos, crie uma carteira separada e mantenha nela um valor pequeno, para a tarefa específica, e um pouco da moeda da rede, ou seja, a cripto própria da rede usada para pagar a taxa. Uma permissão assinada a partir dessa carteira só vale para o endereço dela, e as economias guardadas em outro endereço ficam fora de alcance. Onde guardar as economias em si, o guia como guardar criptomoedas explica.
Como revogar uma permissão
A permissão approve não tem prazo de validade, e desconectar a carteira do site não a cancela. Ela é removida com uma operação separada, a revogação (revoke)5. O passo a passo é este5:
- Abra um serviço de verificação de permissões, por exemplo a ferramenta de permissões do explorador de blocos Etherscan ou o site Revoke.cash. onde consultar: ethereum.org, «How to revoke smart contract access to your crypto funds», a lista de serviços
- Conecte a carteira e escolha no serviço a mesma rede que está selecionada na carteira.
- Encontre o contrato inteligente cuja permissão você não quer mais manter e escolha revogar.
- Confirme a revogação na carteira. É uma operação na rede, e por ela se paga a taxa de rede. onde consultar: a carteira mostra o valor da taxa antes da confirmação
- Depois de alguns minutos, abra o serviço de novo e confira se a permissão sumiu da lista.
A revogação impede o contrato inteligente de fazer novas retiradas. Ela não encerra depósitos, empréstimos e outras operações suas nesse site5. Uma assinatura permit ainda não usada é cancelada com uma operação separada, que cobra taxa, e só vale a pena fazer isso se você tiver certeza de que assinou um permit num site fraudulento6.
O que fazer se você assinou uma permissão para um site fraudulento
Revogue imediatamente a permissão que esse site recebeu7. Transfira o restante da cripto desse endereço para outro endereço seu, principalmente se você assinou um permit ou não tem certeza de ter achado todas as permissões. Se você digitou a frase-semente no site, a revogação não adianta, e é preciso passar tudo para uma carteira nova, com uma frase-semente nova. Comunique o roubo à polícia do seu país8. Uma transferência confirmada na blockchain não pode ser desfeita, então não pague a quem promete, em troca de dinheiro, recuperar o que foi roubado. Esse tipo de golpe está no artigo phishing e golpes.
Quais assinaturas o site pede depois da conexão
Os pedidos de assinatura mais comuns são de quatro tipos: login, transferência, approve e permit. A assinatura de login confirma para o site que o endereço é seu9. A transferência retira na hora do endereço o valor indicado ou aciona uma ação de um contrato inteligente, um programa dentro da rede, e a taxa de rede cobrada por ela está explicada no artigo o que é o gás.
| Login | Transferência | Approve | Permit | |
|---|---|---|---|---|
| Aparece no serviço de verificação de permissões? | não | não | sim | não1 |
| Precisa de taxa de rede ao assinar? | não | sim | sim | não2 |
| Dá o direito de retirar o token depois? | não | não | sim | sim |
O que é a permissão approve
Approve é aquele débito automático em que o contrato inteligente do site retira sozinho do seu endereço o token em questão, várias vezes, até esgotar o valor indicado10. Um site de troca pede um approve antes da sua primeira operação com um token novo para você, porque sem a permissão o contrato inteligente dele não consegue pegar o token que você está trocando7.
Por que a carteira avisa sobre uma permissão ilimitada?
A carteira avisa porque uma permissão ilimitada deixa o contrato inteligente levar todo esse token do seu endereço, não importa quanto haja agora ou quanto chegue depois7. Comparado ao débito automático, isso já é uma procuração para movimentar todo o dinheiro em uma só moeda na sua conta. Sites de troca honestos muitas vezes pedem um valor quase ilimitado para não ter de pedir uma nova permissão antes de cada operação, e os sites fraudulentos usam o mesmo truque7. Não dê acesso ilimitado aos sites: se a carteira deixar mudar o valor na janela da permissão, digite o necessário para a operação atual5.
O que é a assinatura permit
Permit é uma assinatura que dá a um contrato inteligente o mesmo direito sobre o seu token que o approve, só que sem uma operação separada na rede. Você assina uma mensagem, e outra pessoa pode registrá-la na rede, por isso você não precisa da moeda da rede para a taxa11. Quando aparece na carteira a palavra Permit, estão lhe pedindo uma permissão sobre um token, mesmo quando o site chama isso de login ou de verificação.
Enquanto a assinatura permit não é usada, ela não está na blockchain, e os serviços de verificação de permissões não a enxergam6.
Mais detalhes sobre padrões de tokens, campos do permit, Permit2 e assinaturas para ETH
O approve funciona assim nos tokens do padrão ERC-20 no Ethereum e nas redes compatíveis com ele e nos tokens TRC-20 na rede Tron12. A diferença entre esses padrões está no artigo padrões de tokens. Usuários experientes comparam o endereço do contrato inteligente que recebe o direito com o endereço publicado na documentação do site.
No texto da assinatura permit aparecem o endereço que recebe o direito (spender), o valor (value) e o prazo de validade (deadline)11. O Permit2 é um contrato inteligente comum de permissões criado pela equipe da corretora Uniswap. Você dá a ele uma permissão approve sobre um token uma única vez, e a partir daí os sites que trabalham com o Permit2 recebem direito sobre esse token por meio de uma assinatura, com valor e prazo indicados13.
A permissão approve não consegue retirar a moeda da rede, como o ETH, porque funciona com tokens do padrão ERC-20, e o ETH surgiu antes desse padrão e não segue essa especificação14. A moeda da rede sai do endereço por uma transferência que você mesmo assinou ou por uma assinatura que passa o controle do endereço a um contrato inteligente. Esse tipo de assinatura chegou com a atualização Pectra do Ethereum15. Se um site desconhecido sugerir «atualizar a conta» ou «criar uma conta inteligente», recuse. Para o WETH, a versão em token do ETH, é possível dar uma permissão14.