Trust Wallet — análise da carteira cripto, sua segurança e riscos
Como funciona a Trust Wallet
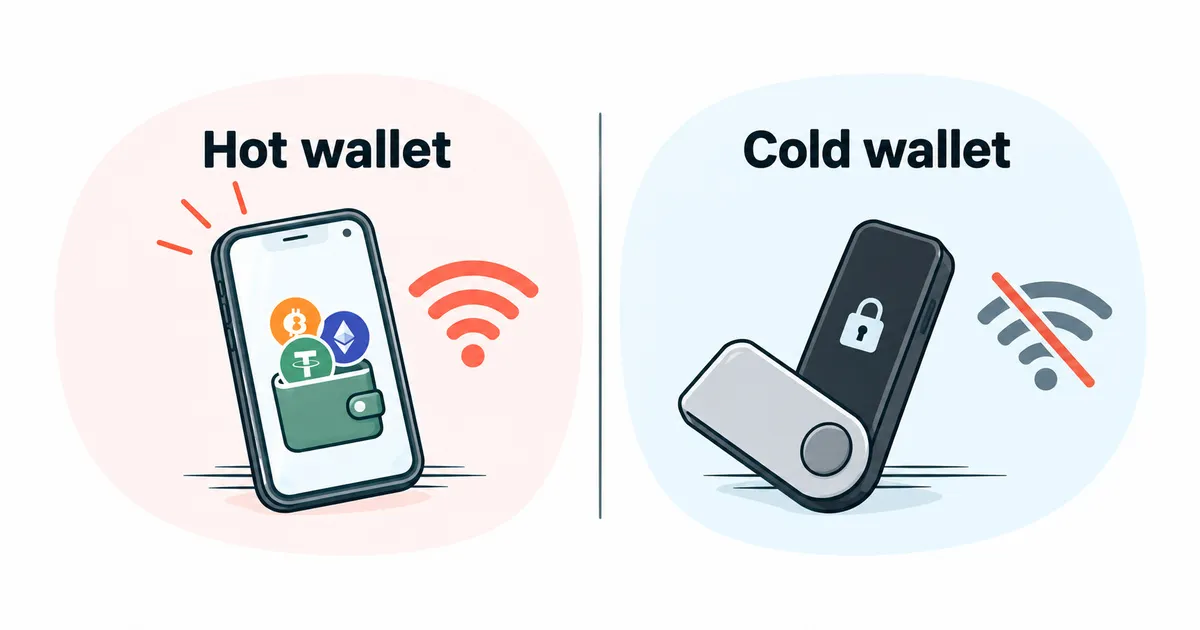
No celular ou no computador, as chaves ficam criptografadas e não vão para os servidores da empresa1. Só que o aparelho acessa a internet; a diferença de riscos entre uma carteira quente e uma fria está explicada no artigo carteira cripto quente e fria.
Ao criar a carteira, o app mostra uma frase-semente de 12 palavras, a partir da qual a carteira depois recupera todas as suas chaves. Você anota a frase e a confirma escolhendo as palavras na ordem2. O que são essas palavras e por que não se mostram a ninguém está no artigo o que é uma frase-semente. Também dá para ativar uma cópia de segurança na nuvem, protegida por senha, mas a Trust Wallet não consegue redefinir nem recuperar essa senha1. A cópia na nuvem não substitui a anotação da frase-semente em papel, e para economias não se confia na nuvem (como guardar criptomoedas).
Assinaturas e permissões approve na Trust Wallet
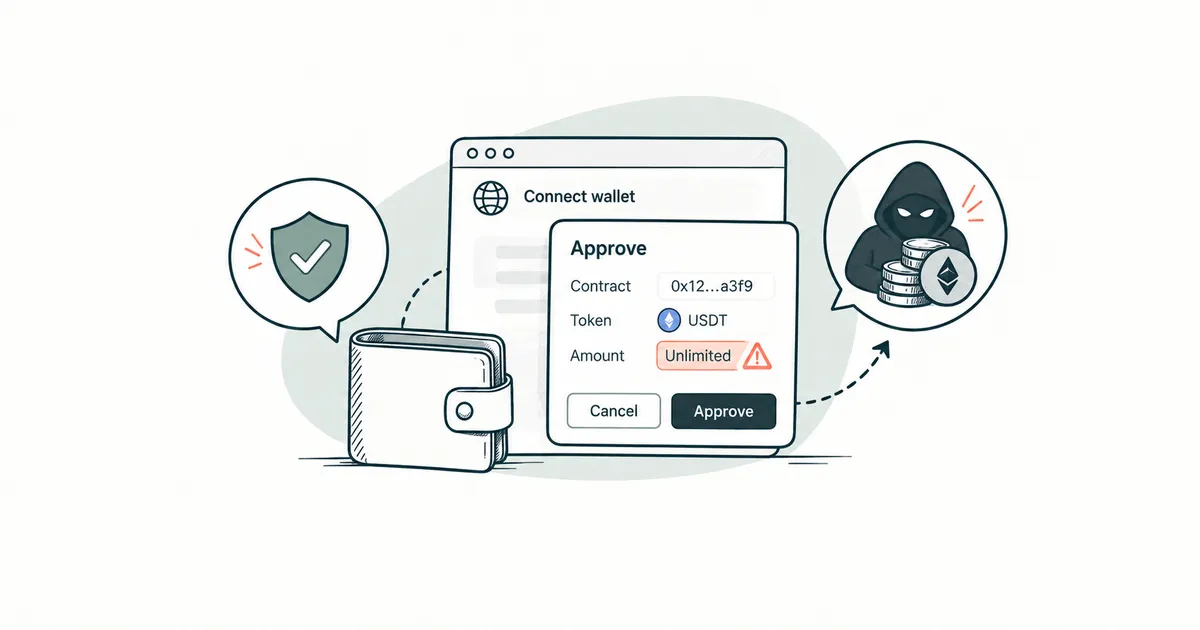
Um site ao qual você conectou a carteira pode mandar um pedido de transferência ou de permissão approve. Com essa permissão, o contrato inteligente do site, ou seja, o programa dele dentro da rede, passa a poder tirar o seu token por conta própria. O que são essas permissões e o que conferir antes de assinar está no artigo segurança ao conectar uma carteira cripto.
A Trust Wallet tem embutida a verificação Security Scanner. Em parte das redes, antes da assinatura, ela compara a operação com bases de ameaças conhecidas, mostra como a operação vai terminar e avisa sobre permissões arriscadas. Essa verificação não dá garantia; a própria empresa a chama de motivo para olhar com mais atenção. Contratos fraudulentos recentes podem não estar nas bases. Assinaturas especiais que não ficam registradas na blockchain, como a permit, também não são cobertas por completo3. A decisão de assinar continua sendo sua.
As permissões não têm prazo e continuam valendo mesmo depois que você saiu do site. Você pode vê-las e cancelá-las no app e na extensão4:
- Atualize a Trust Wallet para a versão mais recente e abra a tela principal.
- Na seção de ativos, escolha a aba «Approvals» (permissões).
- Veja a lista de permissões ativas.
- Toque em «Revoke» (revogar) ao lado do site em que você não confia mais ou que aparece marcado como arriscado.
A revogação é registrada na blockchain, por isso se paga a taxa de rede por ela5.
Taxas na Trust Wallet e a moeda para o gas
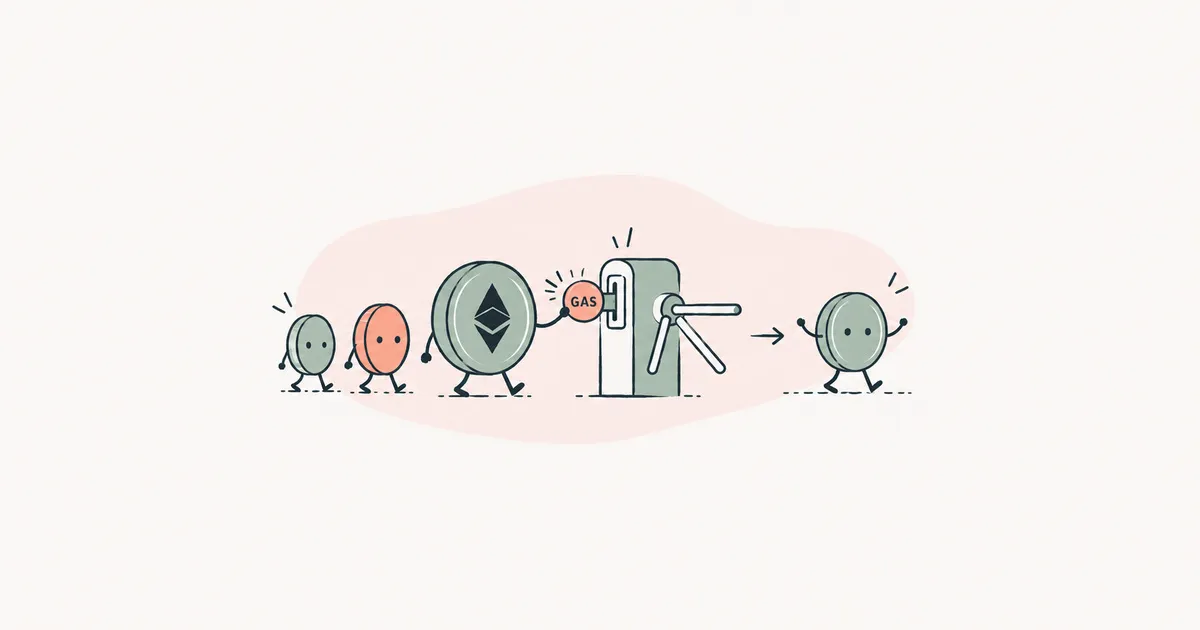
A taxa de rede, ou gas, isto é, o pagamento para a rede registrar a sua operação, em geral é paga com a moeda da rede em que a operação acontece: ETH no Ethereum, BNB na BNB Chain, SOL na Solana. Por isso, junto com os tokens, mantém-se na carteira um pouco da moeda da rede6. Por que sem ela em geral não dá para enviar um token e que outras formas ajudam a reduzir a taxa é explicado em o que é o gas.
Em parte das redes, a Trust Wallet permite pagar a taxa com um token. Essa função se chama FlexGas. Ela funciona no envio e na troca, se no mesmo endereço houver TWT, USDT, USDC ou USDC.e, e continua sendo possível pagar em moeda da rede, à sua escolha7. Confira antes da transferência se o FlexGas funciona na rede que você vai usar.
O patrocínio do gas patrocínio do gas (Gas Sponsorship) é uma alternativa de reserva só para trocas. Em 30.10.2026, a Trust Wallet pode pagar ela mesma a taxa de uma troca na BNB Chain, na Solana e no Ethereum, se não houver nada da moeda dessa rede na carteira. Para envios, ele não funciona. O número dessas trocas por dia e o valor mínimo da troca são limitados8.
Por isso, mantenha na carteira a moeda da rede para as transferências mesmo com o patrocínio ativado.
A Trust Wallet não cobra uma tarifa à parte pela troca dentro do app; a taxa de rede é paga separadamente. O resultado da troca pode sair diferente do esperado por causa do slippage slippage (derrapagem de preço), ou seja, a diferença entre o preço que você viu e o preço pelo qual a operação foi executada. A tolerância de slippage é definida nas configurações da troca2. É o que acontece numa loja em que a etiqueta de preço muda enquanto você está na fila do caixa. A compra de cripto com dinheiro comum é feita por empresas parceiras, os provedores, escolhidos no app9.
Segurança da Trust Wallet e incidentes
Em dezembro de 2025, uma atualização da extensão da Trust Wallet para o navegador Chrome, a versão 2.68, veio com código malicioso. Hackers obtiveram acesso à publicação de extensões da empresa na loja do Chrome e lançaram uma atualização falsa. O código malicioso acessava os dados da carteira e fazia operações sem que o dono soubesse. Foram afetados os que abriram essa versão da extensão e entraram nela de 24 a 26 de dezembro de 2025; o app para celular não foi atingido. A Trust Wallet ressarce voluntariamente as perdas pelo formulário oficial do suporte10.
Se você usou a extensão nesses dias, crie uma carteira nova e transfira a cripto para ela, e faça o pedido de ressarcimento só pelos canais oficiais. Golpistas se passam pelo suporte, e o suporte de verdade da Trust Wallet não pede frase-semente, chaves nem senhas10.
Desse caso sai uma conclusão prática. A extensão recebe atualizações da loja do navegador, e nesse caso a atualização em si era maliciosa. Na extensão, é prático manter o valor das operações do dia a dia com sites, e as economias vão para uma carteira separada; onde mantê-las está no guia como guardar criptomoedas.
Como adicionar uma rede na Trust Wallet
A rede é o sistema comum onde ficam registradas as transferências de cripto. As redes que não estão na lista padrão da Trust Wallet são adicionadas à mão. No app para celular, a ordem é esta11:
- Na tela principal da carteira, toque no ícone de gerenciar ativos, no canto superior direito, e depois em «+».
- Passe da aba «Token» para a aba «Network» (rede).
- Preencha o nome da rede, o símbolo, o endereço RPC e o número da rede (chain ID), pelo qual a carteira distingue uma rede da outra. Se quiser, adicione o endereço do explorador de blocos, um site onde se vê se a transferência chegou.
- Toque em «Save» (salvar).
O RPC RPC (endereço do nó da rede) é o endereço do servidor por meio do qual a carteira consulta saldos e envia transferências para a rede. É como o telefone do banco: se você pegar o número de uma mensagem de estranhos, quem atende pode ser qualquer um. Por isso, os dados da rede são tirados do site oficial do projeto ou de um catálogo de redes em que você confia, como o Chainlist. Redes, endereços RPC e tokens adicionados à mão não são verificados pela Trust Wallet12. Esses campos são das redes compatíveis com o Ethereum; em que essas redes diferem da Solana ou da Tron está no artigo o que é a EVM.
Como adicionar um token na Trust Wallet
Um token é uma cripto emitida sobre a rede de outro projeto, como o USDT na rede Ethereum. Um token que não está na lista é adicionado pelo endereço do contrato inteligente dele. Pelo app para celular, faça assim13:
- Role a lista de ativos para baixo e toque em «Manage crypto» (gerenciar cripto).
- Toque em «+» e escolha a rede em que o token foi emitido.
- Cole o endereço do contrato.
- Confira se o nome, o símbolo e o número de casas decimais apareceram sozinhos e toque em «Import» (adicionar). Se os campos não foram preenchidos, confira de novo o endereço e a rede.
Qualquer pessoa pode emitir um token numa blockchain, inclusive um golpista que copia o nome e o símbolo de um projeto de verdade. O endereço do contrato se pega no site do próprio projeto ou na página verificada do token em catálogos como CoinMarketCap ou CoinGecko, e nunca com quem escreveu para você primeiro. Ele é conferido caractere por caractere. Um token com o número errado de casas decimais pode mostrar na carteira um saldo que não existe. Se um token adicionado à mão é seguro, a Trust Wallet não tem como verificar13. A diferença entre um token e a moeda da rede é explicada em o que é um token em cripto.
Por que o token não aparece na Trust Wallet?
O token não aparece se não foi adicionado à lista ou se a rede escolhida está errada. O mesmo token pode ser emitido em várias redes, e em cada uma tem um endereço de contrato diferente13. Para conferir se a transferência chegou, use o explorador de blocos da rede pela qual ela foi enviada: cole o seu endereço na busca do explorador e veja a lista de tokens. Se o token está lá, adicione-o à carteira pelo endereço do contrato, como descrito acima. Se nem no explorador ele aparece, ele não chegou a esse endereço nessa rede, e aí é preciso conferir a rede e o endereço com o que o remetente informou. Por que a rede importa numa transferência está no artigo padrões de tokens.
Um token que aparece sozinho na carteira, sem transferência sua, na maioria das vezes é uma isca. Não o venda e não abra links do nome dele; como reconhecer isso está no artigo phishing e golpes.
Para quem a Trust Wallet serve e para quem não serve
Não existe carteira que sirva para todos; a escolha depende da tarefa. A Trust Wallet é prática se você transfere e troca cripto com frequência em várias redes pelo celular, usa sites e está disposto a guardar você mesmo a anotação da frase-semente. Para grandes economias de longo prazo, uma carteira quente serve menos do que uma fria, desconectada da internet. Para quem quer recuperar o acesso pelo suporte, uma carteira não custodial não serve de jeito nenhum. Para comparar a Trust Wallet com outras carteiras pelos mesmos critérios, use o hub como escolher uma carteira cripto.
Mais detalhes sobre o código, o incidente de 2025 e as auditorias da Trust Wallet
A Trust Wallet trabalha com chaves e assinaturas por meio da biblioteca Wallet Core. O código dela é aberto, sob a licença Apache 2.0, e qualquer desenvolvedor pode examiná-lo14.
A versão maliciosa 2.68 foi publicada na loja de extensões do Chrome em 24 de dezembro de 2025, por fora do procedimento normal. A empresa liga isso ao ataque à cadeia de suprimentos Sha1-Hulud, em novembro de 2025, ou seja, a uma invasão por meio de programas de terceiros usados por desenvolvedores. Depois dela, vazaram chaves de desenvolvedor da Trust Wallet, e por meio delas o invasor conseguiu acesso à publicação na loja do Chrome. O login na extensão depois das 11:00 UTC de 26 de dezembro e as outras versões não foram afetados. A Trust Wallet contou 2 520 endereços esvaziados e avisa que os números podem ser revistos. A versão corrigida saiu com o número 2.6910.
A Trust Wallet publica a lista de auditorias externas do seu código, entre elas a auditoria da extensão pela Cure53, em abril de 2023, e o teste de invasão, isto é, uma tentativa de ataque encomendada, feito pela Salus em abril de 202415. Uma auditoria mostra o estado do código na data dela e não protege contra erros nas versões seguintes.