Ledger — análise da carteira de hardware, sua segurança e riscos
Como a Ledger guarda a chave e assina a transferência
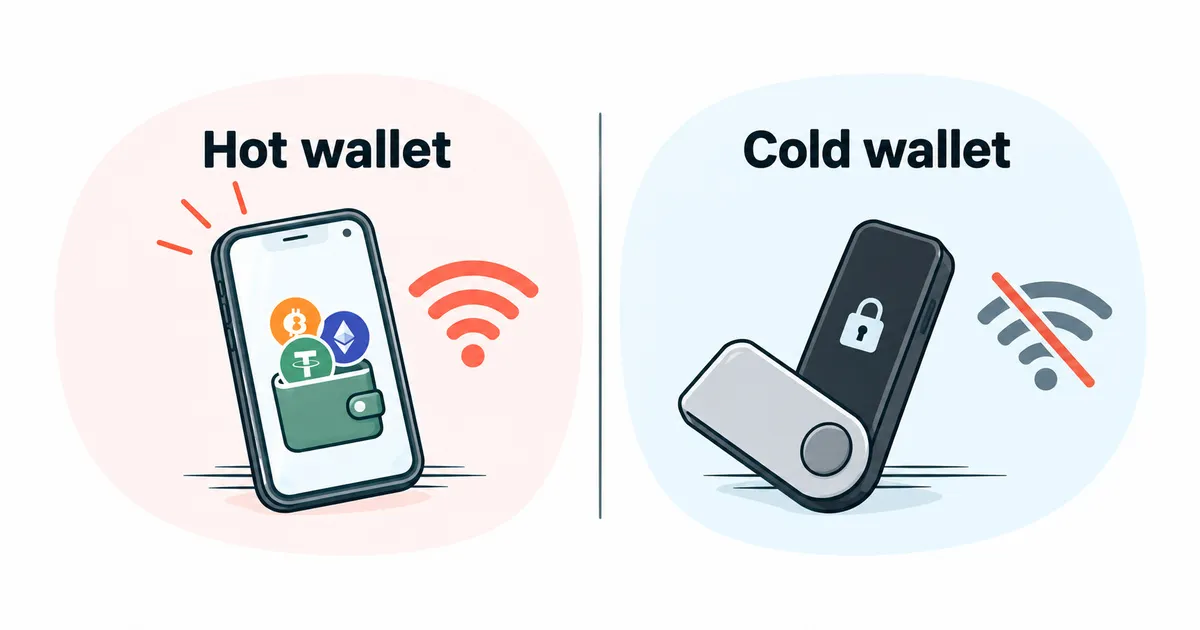
A cripto não fica guardada no dispositivo Ledger. Ela está registrada na blockchain, e o dispositivo guarda as chaves que permitem dispor dela1. A transferência é montada pelo app no computador ou no celular, e quem a assina, ou seja, a aprova com a chave, é o próprio dispositivo, sem que a chave saia dele. Como isso funciona nas carteiras de hardware em geral e por que um vírus no computador não alcança a chave está no artigo carteira cripto quente e fria.
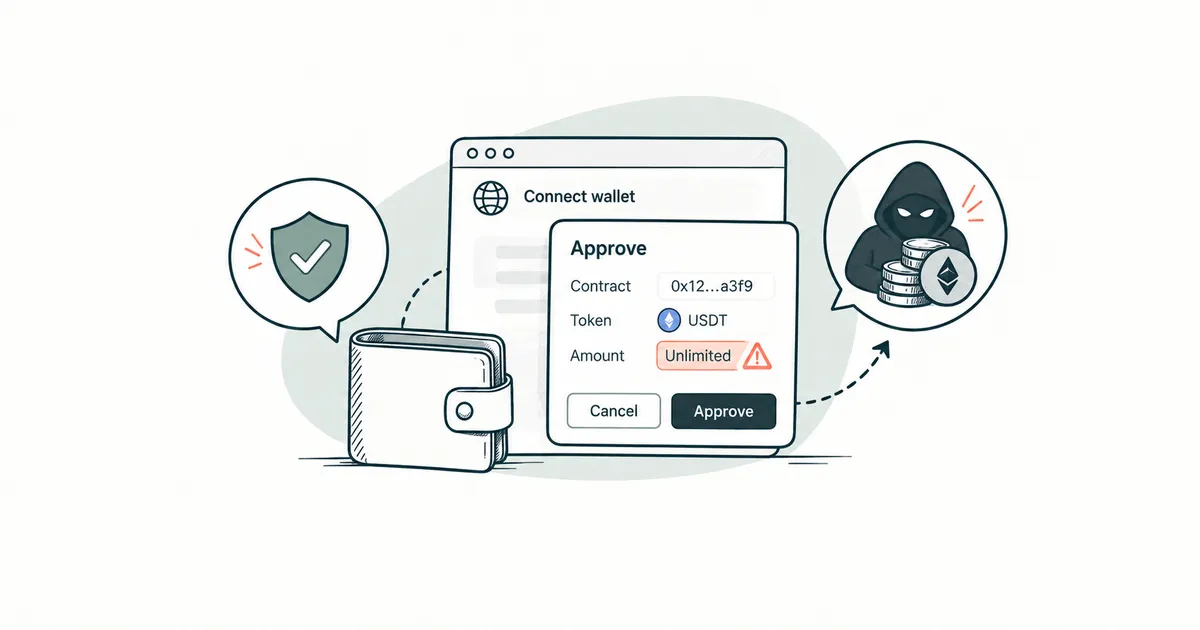
A assinatura só protege aquilo que você leu na tela do dispositivo antes de confirmar. A Ledger distingue a assinatura legível assinatura legível (clear signing), em que o dispositivo mostra a transferência em palavras e números, da assinatura às cegas assinatura às cegas (blind signing), em que só aparece uma sequência de caracteres, por exemplo o número da transferência na rede (o hash). A própria empresa chama a assinatura às cegas de vulnerabilidade séria, explorada por golpistas2. É como assinar um contrato em que, no lugar do texto, só está impresso o número do documento. Se o dispositivo não consegue mostrar para quem e quanto você está enviando, é melhor recusar essa transferência. O que mais conferir quando um site pede assinatura está no artigo segurança ao conectar uma carteira cripto.
Como configurar a Ledger pela primeira vez
Primeiro examine a caixa e o dispositivo. Quais sinais de violação procurar está explicado no artigo carteira cripto quente e fria. Depois, a ordem é a do guia de primeira configuração da Ledger3:
- Baixe o app Ledger Wallet só pelo site oficial. As versões falsas do app parecem muito convincentes4. Digite você mesmo o endereço ledger.com, sem busca e sem links de e-mails.
- Ligue o dispositivo, conecte-o ao app e faça a verificação de autenticidade Genuine Check, que confirma que o dispositivo foi fabricado pela Ledger.
- Na tela do dispositivo, defina um código PIN de 4 a 8 dígitos.
- Escolha configurar como dispositivo novo. A Ledger cria uma frase-semente de 24 palavras e a mostra só na própria tela.
- Anote as palavras nas folhas de anotação que vêm na caixa, sem testemunhas e sem internet, e depois confirme-as no dispositivo. A frase não deve ser fotografada nem guardada no celular ou na nuvem3.
- Seguindo as dicas do Ledger Wallet, atualize o programa do dispositivo (firmware) e instale nele o app de cada cripto de que você precisa, por exemplo Bitcoin ou Ethereum.
Como conferir se a anotação restaura a carteira e transferir para ela a cripto de uma corretora está no guia como guardar criptomoedas.
Onde comprar a Ledger
A Ledger recomenda comprar o dispositivo direto dela ou de revendedores autorizados e mantém a lista oficial deles.
Nos marketplaces, a empresa pede cuidado especial, porque lá também atuam vendedores não autorizados, e recomenda conferir quem aparece como vendedor na página do produto. Pelos contratos com os parceiros, dispositivos devolvidos não podem ser revendidos. A Ledger nunca manda um aparelho de reposição sem pedido, por isso uma encomenda inesperada «da Ledger» é motivo para não usar o dispositivo5.
O Genuine Check confirma a autenticidade do dispositivo, mas nem sempre detecta uma interferência física nas peças internas5. Por isso, o lugar da compra pesa mais do que a verificação aprovada, e o caso do vendedor CryptoBilis em outubro de 2026 confirmou isso (ele está na seção sobre incidentes).
Dá para comprar uma Ledger usada?
Não vale a pena comprar uma Ledger usada. O dono anterior ou um intermediário pode ter aberto o aparelho ou colocado na caixa um cartão com uma frase já anotada. Um dispositivo autêntico nunca vem com frase-semente ou PIN prontos, e uma frase que estava na caixa não pode ser usada5. Se você já tem um dispositivo usado, não guarde cripto nele até comprar um novo de um revendedor oficial.
A frase-semente, a passphrase e as cópias de segurança da Ledger
A frase-semente da Ledger tem 24 palavras, e a partir dela se recuperam todas as chaves da carteira. O que são essas palavras e por que não se mostram a ninguém está no artigo o que é uma frase-semente. Para a Ledger, a regra é uma só: as palavras são digitadas só no próprio dispositivo, e a Ledger e o suporte dela nunca as pedem4.
A passphrase passphrase (palavra adicional à frase-semente) é uma palavra adicional que você mesmo inventa. Junto com as 24 palavras, ela abre um conjunto de endereços separado e oculto, que no início está vazio. Quem tem só as 24 palavras vê os endereços comuns e não chega aos ocultos. Parece um cofre com dois compartimentos: uma chave abre o compartimento comum, e o segundo exige também um código que só você sabe. A Ledger não guarda a passphrase em lugar nenhum, por isso uma passphrase esquecida fecha para sempre o acesso aos endereços ocultos. A empresa a chama de recurso para usuários experientes6. Para começar, ela não é necessária, e se você não confia que vai anotá-la com segurança, longe das 24 palavras, não a ative.
Além da folha com as 24 palavras, a Ledger oferece duas cópias de segurança à escolha. O Ledger Recovery Key é um cartão com chip protegido em que fica guardada a frase-semente. Com ele, o acesso é recuperado se o dispositivo for perdido ou roubado1. Para isso, o cartão é encostado no dispositivo e se digita o PIN dele3. Em outubro de 2025, a empresa anunciou que esse cartão viria em toda caixa7.
O que é o Ledger Recover
O Ledger Recover é uma assinatura paga e opcional. Ela é ativada só no próprio dispositivo, com o PIN e uma confirmação. O dispositivo cria uma cópia criptografada da frase-semente e a divide em três partes, guardadas por três empresas diferentes. Com uma parte só não se recupera nada, e nenhuma empresa tem a cópia inteira. Na adesão, a identidade é confirmada com documento e selfie, e na recuperação há duas verificações de identidade independentes8 ⚖️. Em quais países o serviço está disponível, quanto custa e como os seus documentos são tratados é definido pelas condições do serviço
⚖️.
A escolha aqui é entre dois riscos. Sem o Recover, o acesso à cripto depende só das suas anotações, e perder o dispositivo junto com a folha significa perder tudo. Com o Recover, existe uma cópia da frase fora da sua casa, em partes criptografadas com três empresas, e o acesso pode ser recuperado depois da verificação de identidade.
O que fazer se a Ledger quebrou, sumiu ou foi roubada
Sem o PIN, um estranho não entra no dispositivo. Depois de três tentativas erradas, ele se apaga por completo1. A cripto na blockchain não desaparece com isso. A ordem é esta:
- Compre um dispositivo novo da Ledger ou de um revendedor autorizado.
- Na configuração, escolha restaurar em vez de criar uma carteira nova e digite as suas 24 palavras na tela do dispositivo. Quem tem o Recovery Key ou assina o Recover pode restaurar por eles.
- Se você usava passphrase, digite-a também; sem ela, os endereços ocultos não aparecem.
- Se o dispositivo foi roubado junto com o PIN ou se você não tem certeza de que ninguém viu as 24 palavras, crie uma carteira com uma frase-semente nova e transfira para ela toda a cripto. O motivo está explicado no artigo carteira cripto quente e fria.
Se não há nem dispositivo, nem as 24 palavras, nem cópia de segurança pelo Recovery Key ou pelo Recover, a cripto não pode ser recuperada1. Não pague a quem promete recuperá-la em troca de dinheiro.
Taxas ao usar a Ledger
O custo de usar a Ledger tem várias partes, e cada uma aparece num lugar. O dispositivo é comprado uma vez.
Em cada transferência se paga a taxa de rede, ou seja, o pagamento para a rede registrar a sua transferência. O que é essa taxa está no artigo o que é o gas.
A compra, a venda e a troca de cripto no Ledger Wallet são feitas por empresas parceiras, os provedores. A Ledger não cobra pela função de compra em si. As taxas e a disponibilidade dependem do provedor, do valor e do país9.
A assinatura Ledger Recover é paga à parte.
Incidentes com a Ledger
Dados de compradores da Ledger vazaram mais de uma vez. Em 2020, roubaram uma base de compradores com e-mails e, para parte das pessoas, também com nomes, endereços e telefones1011. Em janeiro de 2026, vazaram nomes, contatos e dados de pedidos numa empresa que processa pagamentos para a Ledger12. As chaves e as 24 palavras não foram afetadas nos vazamentos, mas os nomes e endereços dos compradores viraram material para golpistas.
Em dezembro de 2023, entrou código malicioso no programa pelo qual os sites conectam as carteiras Ledger. Por menos de duas horas, esses sites mostraram pedidos de assinatura falsos, e quem os aprovou perdeu a cripto13.
Em outubro de 2026, a Ledger informou que no dispositivo de uma das vítimas foi encontrado um implante eletrônico estranho. Todos os casos confirmados envolvem dispositivos vendidos pela CryptoBilis no Sudeste Asiático. A Ledger declarou não ver sinais de invasão da sua infraestrutura e avisou que o Genuine Check não detecta esse tipo de alteração física. A quem comprou um dispositivo desse vendedor nos últimos 90 dias, a empresa recomenda não configurá-lo. Se o dispositivo já foi configurado, a Ledger recomenda transferir a cripto para um dispositivo novo com uma frase-semente nova. Em 30.10.2026, as vendas de vários revendedores na Ásia estavam suspensas, e a investigação continuava14.
Depois dos vazamentos, golpistas escrevem e ligam em nome da Ledger e mandam cartas em papel com código QR4. A Ledger não pede para escanear códigos QR nem para entrar em sites por links de cartas12. Como reconhecer essas mensagens e os sites falsos está no artigo phishing e golpes.
Para quem a Ledger serve e para quem não serve
Não existe carteira que sirva para todos; a escolha depende da tarefa. A Ledger é prática se você guarda cripto por muito tempo, faz transferências raramente e está disposto a guardar o dispositivo e a anotação das 24 palavras em lugares diferentes. Para pagamentos pequenos e frequentes pelo celular, ela é incômoda, já que cada transferência precisa ser aprovada num dispositivo à parte. Para quem não quer responder pela anotação da frase-semente, a Ledger sem cópia de segurança também não serve, porque aqui ninguém pode recuperar o acesso por você. Para comparar a Ledger com outras carteiras pelos mesmos critérios, use o hub como escolher uma carteira cripto.
Mais detalhes sobre a passphrase, o Ledger Recover e os incidentes
A passphrase pode ser ativada de duas formas. Ela pode ser ligada a um segundo PIN, e ao ligar o aparelho você escolhe qual dos dois digitar, ou pode ser digitada à mão toda vez, e então vale enquanto o dispositivo estiver ligado6.
As partes da cópia no Ledger Recover ficam com a Coincover, a Ledger e a Escrowtech, e a identidade na adesão é verificada pelo serviço Onfido8.
Em 2020, um terceiro teve acesso à base da loja virtual e das newsletters da Ledger por meio de uma chave de acesso à interface de programação dela. Ali havia sobretudo endereços de e-mail, cerca de um milhão. Dados de pagamento, senhas, dispositivos e cripto, segundo a Ledger, não foram afetados10. Em 20 de dezembro de 2020, a base inteira foi publicada num fórum, com cerca de 272 000 registros com nome, endereço e telefone11.
O ataque de 14 de dezembro de 2023 atingiu a biblioteca Ledger Connect Kit. O invasor conseguiu, com um golpe, o acesso de um ex-funcionário cuja conta não tinha sido desativada a tempo. Ele não teve acesso à infraestrutura nem ao código da Ledger13.
O vazamento de janeiro de 2026 aconteceu na Global-e, empresa pela qual a Ledger recebe pagamentos em moeda local. Segundo as empresas, senhas, as 24 palavras e dados financeiros não foram afetados12.
Desde outubro de 2025, a Ledger chama os seus dispositivos de signer, ou seja, «dispositivo de assinatura»7.