Ledger — reseña de la billetera física, su seguridad y riesgos
Cómo guarda Ledger la clave y firma una transferencia
La cripto no se guarda en el dispositivo Ledger. Queda anotada en la blockchain, y el dispositivo guarda las claves con las que se dispone de ella1. La transferencia la arma la app en la computadora o el teléfono, y la firma, es decir, la aprueba con la clave, el propio dispositivo, sin que la clave salga de él. Cómo funciona esto en las billeteras de hardware en general y por qué un virus en la computadora no llega a la clave lo explica el artículo billetera cripto caliente y fría.
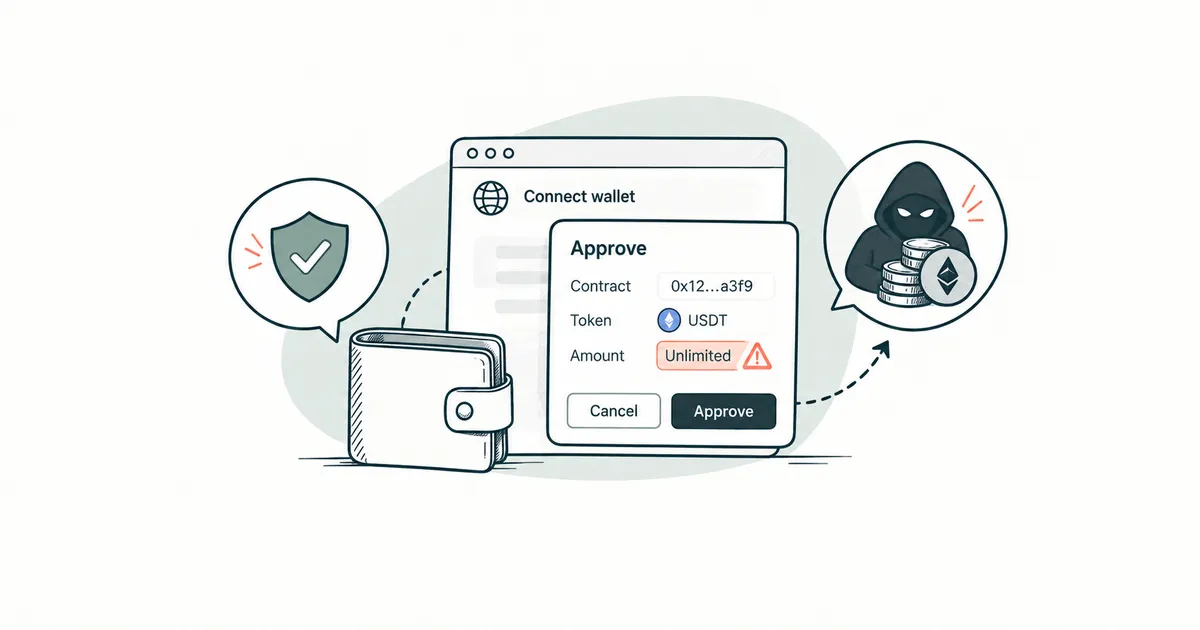
La firma solo te protege por lo que leíste en el dispositivo antes de aprobar. Ledger distingue la firma clara firma clara (clear signing), en la que el dispositivo muestra la transferencia con palabras y números, y la firma a ciegas firma a ciegas (blind signing), en la que solo se ve una cadena de símbolos, por ejemplo el número de la transferencia en la red (el hash). La propia empresa llama a la firma a ciegas una vulnerabilidad grave que aprovechan los estafadores2. Es como firmar un contrato que en lugar del texto solo tiene impreso el número del documento. Si el dispositivo no puede mostrarte a quién y cuánto envías, es mejor rechazar esa transferencia. Qué más revisar cuando un sitio te pide una firma lo explica el artículo seguridad al conectar la billetera.
Cómo configurar Ledger por primera vez
Primero revisa la caja y el dispositivo. Qué señales de apertura buscar lo explica el artículo billetera cripto caliente y fría. Después, el orden es el de la guía de Ledger para la primera configuración3:
- Descarga la app Ledger Wallet solo desde el sitio oficial. Las versiones falsas de la app se ven muy convincentes4. Escribe tú la dirección ledger.com, sin buscarla y sin enlaces de correos.
- Enciende el dispositivo, conéctalo a la app y pasa la comprobación de autenticidad Genuine Check, que confirma que el dispositivo lo fabricó Ledger.
- En el propio dispositivo define un PIN de 4 a 8 dígitos.
- Elige configurar un dispositivo nuevo. Ledger genera tu frase semilla de 24 palabras y te la muestra solo en su propia pantalla.
- Anota las palabras en las hojas para anotar que vienen en la caja, sin testigos y sin internet, y después confírmalas en el dispositivo. La frase no se fotografía ni se guarda en el teléfono o en la nube3.
- Siguiendo las indicaciones de Ledger Wallet, actualiza el programa del dispositivo (el firmware) e instala en él la aplicación de cada cripto que necesites, por ejemplo Bitcoin o Ethereum.
Cómo comprobar que tu anotación recupera la billetera y pasar a ella cripto desde un exchange lo explica la guía cómo guardar criptomonedas.
Dónde comprar Ledger
Ledger recomienda comprar el dispositivo en su tienda o a vendedores autorizados, y publica la lista oficial.
En los marketplaces la empresa pide mucho cuidado, porque ahí también operan vendedores no autorizados, y aconseja revisar quién figura como vendedor en la página del producto. Por contrato con sus socios, los dispositivos devueltos no se pueden volver a vender. Ledger nunca manda un reemplazo sin que lo pidas, así que un paquete inesperado «de Ledger» es motivo para no usar ese dispositivo5.
La comprobación Genuine Check confirma que el dispositivo es auténtico, pero no siempre detecta una manipulación física de su interior5. Por eso el lugar de compra pesa más que haber pasado la comprobación, y así lo confirmó el caso del vendedor CryptoBilis en octubre de 2026 (está en la sección de incidentes).
¿Se puede comprar un Ledger usado?
No conviene comprar un Ledger de segunda mano. El dueño anterior o un intermediario pudo abrir la carcasa o meter una tarjeta con una frase ya anotada. Un dispositivo auténtico nunca llega con una frase semilla o un PIN ya listos, y una frase que venía en la caja no se debe usar5. Si ya tienes un dispositivo usado, no guardes cripto en él hasta que compres uno nuevo a un vendedor oficial.
La frase semilla, la passphrase y las copias de respaldo de Ledger
La frase semilla de Ledger tiene 24 palabras, y con ella se recuperan todas las claves de la billetera. Qué son esas palabras y por qué no se le muestran a nadie lo explica el artículo qué es una frase semilla. Para Ledger la regla es una sola: las palabras se escriben solo en el propio dispositivo, y ni la empresa ni su soporte te las van a pedir nunca4.
La passphrase passphrase (palabra adicional a la frase semilla) es una palabra adicional que inventas tú. Junto con las 24 palabras abre un conjunto de direcciones aparte, oculto, que al principio está vacío. Quien tenga solo las 24 palabras verá las direcciones comunes y no llegará a las ocultas. Se parece a una caja fuerte con dos compartimentos: una llave abre el común, y el segundo pide además un código que solo conoces tú. Ledger no guarda la passphrase en ningún lado, por eso si la olvidas pierdes para siempre el acceso a las direcciones ocultas. La empresa la presenta como una función para usuarios con experiencia6. Para empezar no la necesitas, y si no estás seguro de poder anotarla bien y por separado de las 24 palabras, no la actives.
Aparte de la hoja con las 24 palabras, Ledger ofrece dos copias de respaldo a elección. Ledger Recovery Key es una tarjeta con un chip protegido que guarda la frase semilla. Con ella recuperas el acceso si pierdes el dispositivo o te lo roban1. Para eso acercas la tarjeta al dispositivo e ingresas su PIN3. En octubre de 2025 Ledger anunció que esa tarjeta vendría en todas las cajas7.
Qué es Ledger Recover
Ledger Recover es una suscripción paga y opcional. Se activa únicamente desde el dispositivo, con el PIN y una confirmación. El dispositivo crea una copia cifrada de la frase semilla y la divide en tres partes, que guardan tres empresas distintas. Con una sola parte no se recupera nada, y ninguna empresa tiene la copia completa. Al contratarla confirmas tu identidad con un documento y una selfie, y para recuperar pasas dos verificaciones de identidad independientes8 ⚖️. En qué países está disponible el servicio, cuánto cuesta y cómo se tratan tus documentos lo definen sus condiciones
⚖️.
Aquí eliges entre dos riesgos. Sin Recover, el acceso a tu cripto depende solo de tus anotaciones, y perder el dispositivo junto con la hoja significa perderlo todo. Con Recover, la copia de la frase existe fuera de tu casa, en partes cifradas en tres empresas, y puedes recuperar el acceso después de verificar tu identidad.
Qué hacer si tu Ledger se rompió, se perdió o te lo robaron
Sin el PIN, nadie entra al dispositivo. Después de tres intentos fallidos borra todos sus datos1. La cripto en la blockchain no desaparece por eso. Pasos a seguir:
- Compra un dispositivo nuevo en la tienda de Ledger o con un revendedor autorizado.
- En la configuración elige recuperar en lugar de crear una billetera nueva y escribe tus 24 palabras en el dispositivo. Si tienes la tarjeta Recovery Key o contrataste Recover, recupera el acceso con eso.
- Si usabas passphrase, escríbela también, o las direcciones ocultas no aparecerán.
- Si te robaron el dispositivo junto con el PIN o tienes dudas de que alguien haya visto las 24 palabras, crea una billetera con una frase semilla nueva y pasa ahí toda tu cripto. Por qué se hace así lo explica el artículo billetera cripto caliente y fría.
Si no tienes ni el dispositivo, ni las 24 palabras, ni una copia de respaldo con Recovery Key o Recover, la cripto no se puede recuperar1. No les pagues a quienes prometen recuperarla a cambio de dinero.
Costos al usar Ledger
Lo que pagas al usar Ledger se compone de varias partes, y cada una se ve en su lugar. El dispositivo se compra una vez.
Por cada transferencia pagas la comisión de red, es decir, el pago para que la red registre tu transferencia. Qué es ese pago lo explica el artículo qué es el gas.
La compra, venta e intercambio de cripto en Ledger Wallet los hacen empresas proveedoras externas. Por la función de compra en sí, Ledger no cobra. Las comisiones y la disponibilidad dependen del proveedor, del monto y del país9.
La suscripción Ledger Recover se paga aparte.
Incidentes con Ledger
A Ledger se le filtraron datos de compradores varias veces. En 2020 robaron una base de compradores con correos, y en parte de los casos también con nombres, domicilios y teléfonos1011. En enero de 2026 se filtraron nombres, contactos y datos de pedidos desde la empresa que procesa los pagos de Ledger12. Las claves y las 24 palabras no se vieron afectadas en las filtraciones, pero los nombres y domicilios de los compradores pasaron a ser material para estafadores.
En diciembre de 2023 entró código malicioso en el programa con el que los sitios conectan las billeteras Ledger. Durante menos de dos horas esos sitios mostraron pedidos de firma falsos, y quien los aprobó perdió su cripto13.
En octubre de 2026 Ledger informó que en el dispositivo de una de las víctimas se encontró un implante electrónico ajeno. Todos los casos confirmados están ligados a dispositivos vendidos por CryptoBilis en el Sudeste Asiático. Ledger declaró que no ve señales de un ataque a su infraestructura y advirtió que Genuine Check no detecta esos cambios físicos. A quienes compraron un dispositivo a ese vendedor en los últimos 90 días, la empresa les aconseja no configurarlo. Si el dispositivo ya está configurado, Ledger recomienda pasar la cripto a otro dispositivo nuevo, con su propia frase semilla. Al 30.10.2026 las ventas de varios vendedores en Asia están suspendidas y la investigación sigue14.
Después de las filtraciones, los estafadores escriben y llaman en nombre de Ledger y mandan cartas en papel con un código QR4. Ledger no pide escanear códigos QR ni entrar a sitios desde enlaces de correos12. Cómo reconocer esas cartas y los sitios clonados lo explica el artículo phishing y estafas.
A quién le conviene Ledger y a quién no
No hay una billetera que le sirva a todo el mundo; la elección depende de para qué la quieres. Ledger es práctico si guardas cripto a largo plazo, la mueves poco y estás dispuesto a guardar el dispositivo y la anotación de las 24 palabras en lugares distintos. Para pagos chicos y frecuentes desde el teléfono es incómodo, porque cada transferencia hay que aprobarla en un dispositivo aparte. A quien no quiere hacerse cargo de la anotación de la frase semilla, Ledger sin copia de respaldo tampoco le conviene, porque aquí nadie puede recuperar el acceso por ti. Para comparar Ledger con otras billeteras con los mismos criterios, mira el hub cómo elegir una billetera cripto.
Más detalles sobre la passphrase, Ledger Recover y los incidentes
La passphrase se puede activar de dos maneras. Se vincula a un segundo PIN y al encender eliges cuál de los dos ingresar, o se escribe a mano cada vez, y entonces vale mientras el dispositivo esté encendido6.
Las partes de la copia en Ledger Recover las guardan Coincover, Ledger y Escrowtech, y la identidad al contratar la verifica el servicio Onfido8.
En 2020 un tercero entró a la base de la tienda en línea y de los boletines de Ledger con una clave de acceso a su interfaz de programación. Lo que había ahí eran sobre todo direcciones de correo, alrededor de un millón. Los datos de pago, las contraseñas, los dispositivos y la cripto, según Ledger, no se vieron afectados10. El 20 de diciembre de 2020 la base completa se publicó en un foro, con unos 272 000 registros con nombre, domicilio y teléfono11.
El ataque del 14 de diciembre de 2023 afectó a la biblioteca Ledger Connect Kit. El atacante le sacó el acceso con engaños a un exempleado cuya cuenta no se había dado de baja a tiempo. No tuvo acceso a la infraestructura ni al código de Ledger13.
La filtración de enero de 2026 ocurrió en Global-e, la empresa con la que Ledger cobra en moneda local. Según las empresas, las contraseñas, las 24 palabras y los datos financieros no se vieron afectados12.
Desde octubre de 2025, Ledger llama a sus dispositivos signer, es decir, «dispositivo firmante»7.