La clave la tienes tú, en tu billetera
- Ventaja: dispones de la cripto sin pedir permiso
- Ventaja: el retiro no depende de reglas ajenas
- Desventaja: sin clave ni frase semilla, no hay acceso
- Desventaja: nadie corrige tus errores
La cripto en sí está registrada en la blockchain, el registro común de todas las transferencias de una red, y allí cada dirección tiene su saldo. La billetera guarda la clave privada clave privada (private key), con la que dispones del saldo de tu dirección1.
Imagina un buzón con ranura en la entrada de un edificio. Todos conocen el número del buzón, y cualquiera puede echar una carta por la ranura. Abrir el buzón y sacar las cartas solo lo puede hacer quien tiene la llave. Una dirección en la blockchain se parece al número de ese buzón, y se la puedes dar a cualquiera que te quiera enviar algo. La clave privada se parece a la llave del buzón, solo que no existe ninguna cerrajería que haga una copia. Una llave de repuesto existe solo si tú mismo la preparaste de antemano: anotaste la frase semilla o configuraste otra forma de recuperar el acceso que tenga la billetera.
La clave la crea la propia billetera, eligiendo al azar un número enorme1.
A partir de la clave privada, la billetera calcula la dirección1. El camino inverso no existe: calcular la clave privada a partir de la dirección es prácticamente imposible1. Es como hornear pan. Con la masa es fácil hacer pan, y el pan ya no vuelve a ser masa. Así que la dirección se puede mostrar, publicar y reenviar sin problema.
En esta cadena, la frase semilla está por encima de las claves. A partir de ella la billetera puede calcular todas las claves que haga falta, así que una sola frase semilla recupera todas las claves de la billetera2. Cómo funciona la frase y cómo anotarla lo explica el artículo qué es una frase semilla.
| Dirección | Clave privada | Frase semilla | |
|---|---|---|---|
| ¿Se puede mostrar a otros? | sí | no | no |
| ¿Hace falta para recibir una transferencia? | sí | no | no |
| ¿Da derecho a enviar transferencias? | no | sí | sí |
| ¿Abre todas las direcciones de la billetera? | no | no | sí |
Cuando envías cripto, la billetera arma la transferencia y le pone una firma calculada con la clave privada1. La firma es un número que solo se puede crear con esa clave, y cualquier computadora de la red puede verificarla sin conocer la clave3. La clave en sí no viaja a la red; lo que se envía es la transferencia con su firma.
Al verificar la firma, la red no pregunta tu nombre ni llama al dueño. Para la red, una firma válida significa que la transferencia la autorizó el titular de la dirección, así que cualquiera que conozca tu clave dispone de tu cripto igual que tú1.
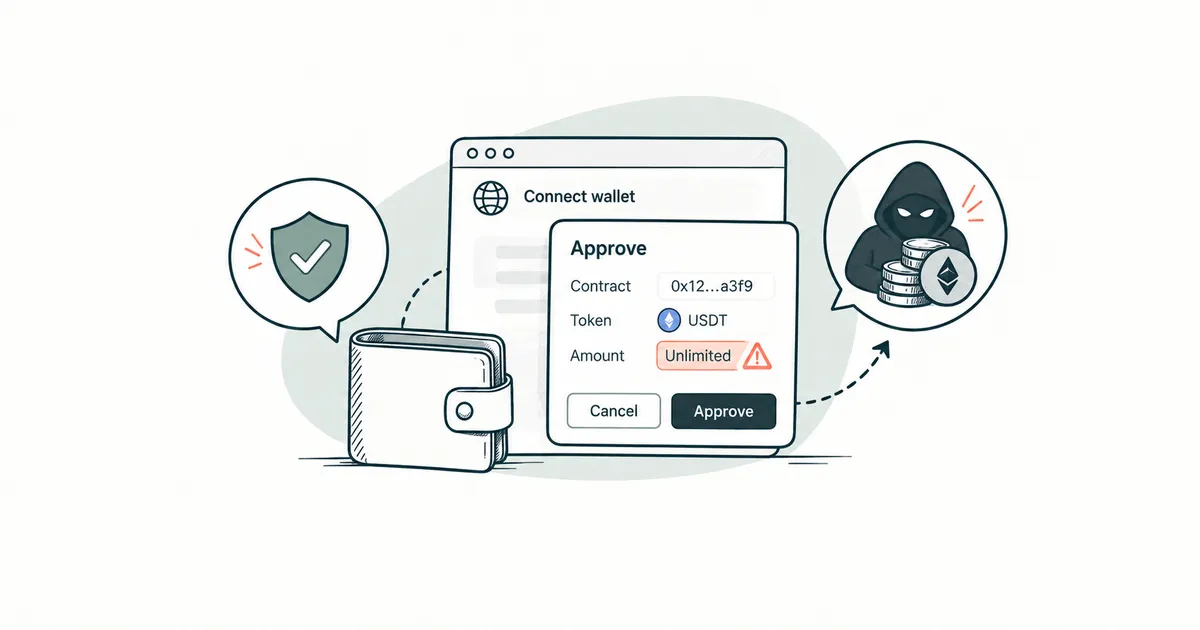
También se firma en los sitios web cuando conectas la billetera a ellos. La clave se queda en la billetera, pero un permiso firmado puede darle al sitio el derecho de gastar tus tokens, por ejemplo USDT, hasta el monto indicado4. Qué revisar antes de firmar algo así lo explica el artículo seguridad al conectar una billetera cripto.
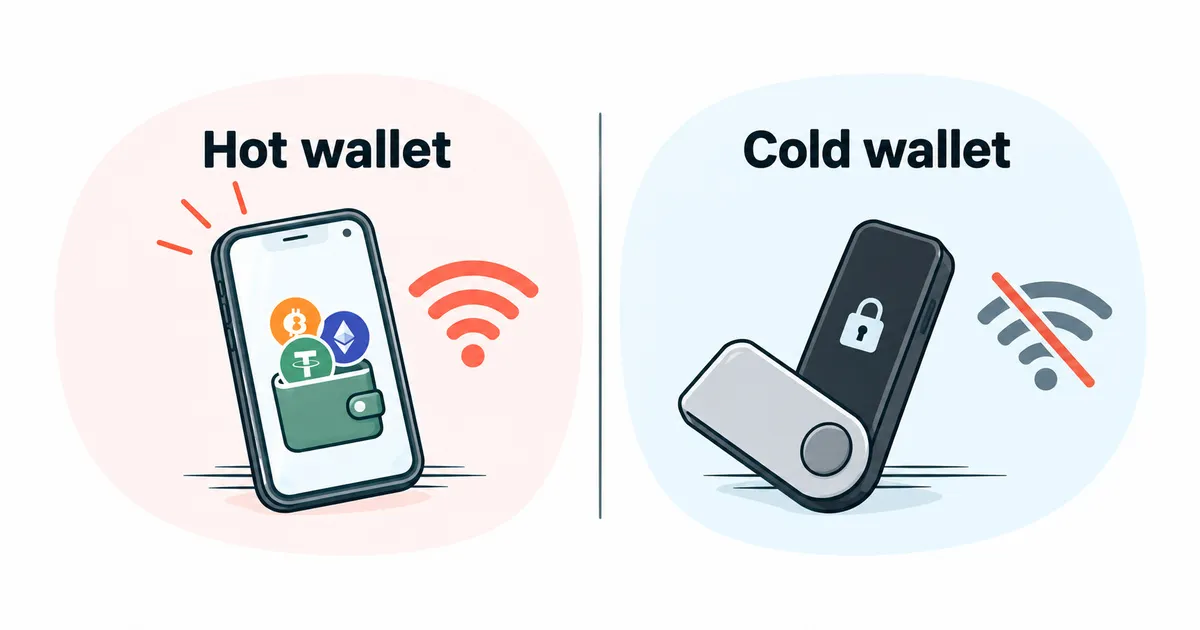
Puedes tener tú la clave privada o confiarla a un exchange u otro servicio que guarda cripto por sus clientes. En tu propia billetera, el acceso a las claves privadas lo tienes solo tú, mientras que en un exchange las claves las administra el exchange5. Para esta diferencia, en el mundo cripto existe el dicho «Not your keys, not your coins», o sea, «si no son tus claves, no son tus monedas». Tu propia billetera puede ser una app o un dispositivo aparte, y en qué se diferencian en protección contra robos lo explica el artículo billetera cripto caliente y fría.
Sí. Mientras la cripto está en el exchange, las claves de sus direcciones las maneja el exchange, y tú no tienes una clave privada propia para esa cripto5. La dirección a la que depositas en tu cuenta es del exchange, y la transferencia desde sus direcciones la firma él cuando pides un retiro. Si al exchange lo hackean, cierra o quiebra, puedes quedarte sin acceso a tu cripto, y algunos exchanges mezclan el dinero de los clientes o lo usan, por ejemplo prestándolo5 ⚖️. Para que la clave sea tuya, la cripto se retira a tu propia billetera. Cómo hacerlo sin errores lo explica el artículo cómo enviar criptomonedas.
Sí, algunas billeteras están hechas de modo que una sola firma no alcanza para transferir. En una billetera multifirma se definen varias claves y la cantidad de firmas sin la cual la transferencia no sale, por ejemplo dos de tres3. Es como una caja de seguridad de banco que se abre con dos llaves a la vez, la del cliente y la del banco. Poder firmar una transferencia y ser dueño de la cripto son cuestiones distintas, y un conflicto sobre la propiedad se resuelve según la ley de cada país ⚖️.
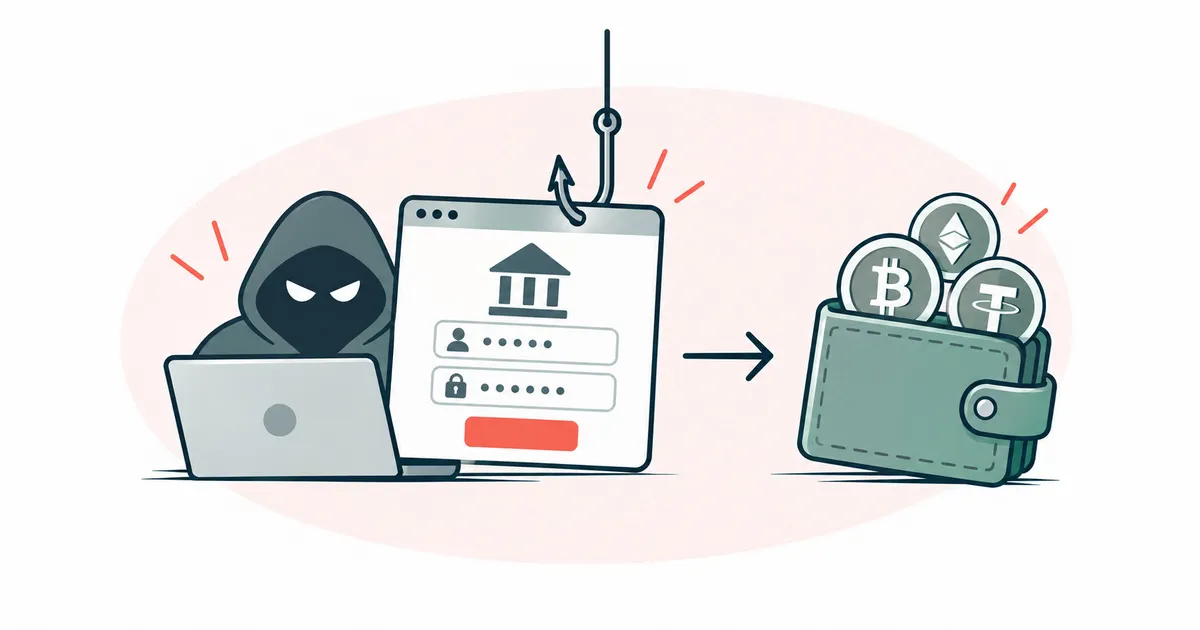
Sí, normalmente a partir de la frase semilla con la que la billetera creó esa clave, o con la forma de recuperación que ofrece la billetera y que tú configuraste de antemano. Nadie más tiene una copia de la clave, y ni los desarrolladores de la billetera ni la red pueden recuperarla por ti6. Si no tienes ni la clave ni la frase semilla, el acceso a la cripto de esa dirección se perdió para siempre57. No le pagues a quien promete «recuperar la clave» o «devolver el acceso»; de ese engaño habla el artículo sobre phishing y estafas.
La contraseña o el PIN abre la app en un dispositivo, y la clave privada da acceso a la cripto misma en la blockchain. En el celular o la computadora la clave se guarda cifrada, y la contraseña sirve para descifrarla1. Olvidar la contraseña no es grave si tienes anotada la frase semilla. Se reinstala la app y con la frase se restaura la billetera, ya con una contraseña nueva6. A quien conoce la clave o la frase semilla la contraseña no lo detiene, porque restaura la billetera en su propio dispositivo con su propia contraseña.
No. En una dirección común la clave privada no se puede cambiar, porque la dirección se calculó con esa clave1. Quien conoce la clave puede sacar todo en cualquier momento7, por eso toda la cripto, tokens y NFT incluidos, se pasa enseguida a una billetera nueva con una frase semilla nueva, y la dirección vieja no se vuelve a usar. Los pasos del traspaso son los mismos que cuando se filtra la frase semilla, y están en el artículo sobre la frase semilla.
En Bitcoin la clave tiene 256 dígitos binarios2, y en Ethereum suele escribirse como una cadena de 64 caracteres con cifras del 0 al 9 y letras de la a a la f1. Copiar a mano una cadena así sin equivocarse es difícil, por eso en Bitcoin, para pasar una clave de una billetera a otra, se creó el formato WIF, con una suma de control que ayuda a detectar un error de tipeo2.
Entre la clave y la dirección hay un paso intermedio. De la clave privada se calcula la clave pública, con la que la red verifica las firmas, y de la clave pública se obtiene la dirección3. Las palabras de la frase semilla se convierten en un número según el estándar BIP-3910, y según el estándar BIP-32 de ese número se deriva todo un árbol de claves privadas y, con ellas, de direcciones11.
Aparte de la multifirma, existen billeteras con tecnología MPC, donde el trabajo con la clave se reparte entre varios participantes o dispositivos12. En la red Ethereum una billetera puede ser un contrato inteligente, un programa dentro de la red con sus propias reglas, por ejemplo con claves de respaldo que reemplazan a una clave robada7.